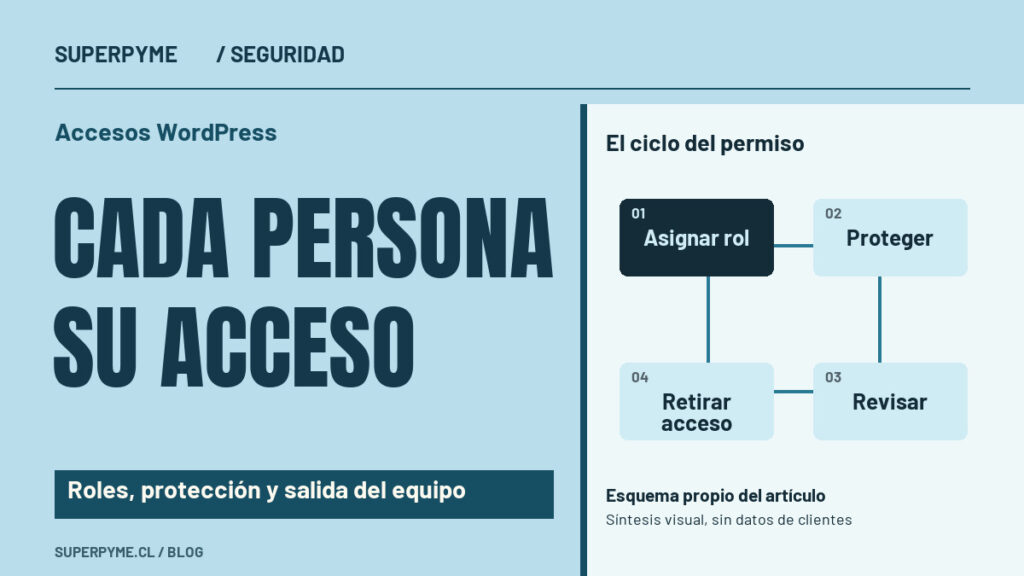
La forma más segura de ordenar el acceso a WordPress no es entregar una contraseña de administrador a cada persona que ayuda con la tienda. Es usar cuentas individuales, asignar sólo los permisos que cada función necesita, reforzar el inicio de sesión de las cuentas críticas y dejar preparado qué ocurre cuando alguien cambia de rol o sale del equipo.
Ese orden también simplifica la operación. Si una persona debe cargar productos, el negocio puede revisar su acceso sin abrirle ajustes de pagos, plugins o usuarios. Si un proveedor termina su trabajo, se puede retirar su cuenta sin dejar una clave compartida que nadie sabe dónde más se usó. WordPress organiza los privilegios mediante roles y capacidades; los roles predeterminados son una base, pero plugins, temas o código del sitio pueden añadir o cambiar permisos. Por eso, el nombre de un rol no basta: hay que revisar lo que realmente puede hacer en esa instalación. Roles y capacidades de WordPress (revisada el 11 de agosto de 2026).
Parte por una lista de personas, no por una lista de contraseñas
Antes de cambiar un permiso, responde cuatro preguntas sencillas para cada acceso activo:
- ¿Quién es la persona o proveedor responsable de esta cuenta?
- ¿Qué tarea concreta necesita resolver: editar contenido, gestionar pedidos, actualizar software o administrar usuarios?
- ¿Qué permiso mínimo permite hacer esa tarea sin abrir funciones ajenas?
- ¿Cuándo corresponde revisar o terminar ese acceso?
La respuesta debe quedar en una lista protegida y mantenida por el negocio, no en un chat antiguo ni sólo en la memoria de quien creó el sitio. No es necesario incluir contraseñas, códigos de recuperación ni datos de clientes. Basta con registrar identidad laboral, rol asignado, responsable interno, fecha de revisión y propósito del acceso.
Una misma persona puede tener más de una responsabilidad, pero eso no vuelve recomendable usar una sola cuenta compartida. Las cuentas personales permiten revocar, ajustar y auditar acceso sin afectar a otra persona. También evitan que una clave siga activa después de que cambia el equipo.
Entiende el permiso antes de elegir el rol
En una instalación WordPress de sitio único, los roles predeterminados incluyen Administrador, Editor, Autor, Colaborador y Suscriptor. Cada rol agrupa capacidades; un Administrador tiene el nivel más amplio de control en un sitio único, mientras que otros roles están pensados para publicar o gestionar contenido con menos privilegios. Documentación de roles y capacidades (revisada el 11 de agosto de 2026).
Sin embargo, una tienda con WooCommerce u otras extensiones suele añadir permisos propios. Por ejemplo, una función llamada “gestor de tienda” o “soporte” puede no significar lo mismo entre dos instalaciones. No copies una configuración de roles desde otra tienda ni supongas que un nombre visible equivale a un alcance idéntico.
Esta matriz ayuda a iniciar una conversación de permisos; no reemplaza una revisión técnica del sitio:
| Necesidad de trabajo | Alcance que conviene evaluar | Riesgo que se debe evitar |
|---|---|---|
| Publicar o corregir contenido editorial | Edición de páginas o entradas necesarias para esa función. | Dar acceso a plugins, usuarios o ajustes sólo por comodidad. |
| Cargar y mantener productos | Gestión de catálogo que la operación realmente usa. | Permitir cambiar configuraciones de pago, despacho o cuentas sin necesidad. |
| Gestionar pedidos y atención | Acceso a pedidos y a la información mínima para atenderlos. | Compartir la cuenta de un administrador o ampliar permisos sin revisar datos personales. |
| Mantención técnica contratada | Acceso acotado, individual y con fecha de revisión. | Mantener privilegios de proveedor cuando el trabajo ya terminó. |
| Administración del sitio | Número reducido de cuentas administradoras y responsables identificables. | Tener una cuenta “genérica” cuyo titular y uso nadie controla. |
La recomendación de limitar administradores y aplicar el principio de mínimo privilegio está alineada con la guía de WordPress para mitigar ataques de fuerza bruta. Esa misma guía aconseja auditar los accesos y retirar usuarios heredados cuando ya no cumplen una función. Brute Force Attacks (actualizada el 25 de febrero de 2026; revisada el 11 de agosto de 2026).
Protege las cuentas críticas con más de una barrera
Una contraseña fuerte y única sigue siendo importante, pero no debería ser el único control para una cuenta que puede instalar software, cambiar usuarios o modificar el funcionamiento de una tienda. WordPress recomienda usar contraseñas únicas y un gestor de contraseñas, y señala que el núcleo de WordPress no incorpora 2FA por sí solo: esta capa debe resolverse mediante un plugin reputado o el proveedor de identidad que use el negocio. Brute Force Attacks (revisada el 11 de agosto de 2026).
Antes de activar autenticación de dos factores (2FA), decide cómo se sostendrá en la práctica:
- Define qué cuentas deben usarla primero. Administradores y accesos técnicos merecen prioridad; el alcance adicional depende de la operación y del método disponible.
- Verifica que la solución elegida sea compatible con el inicio de sesión real del sitio: acceso directo, inicio de sesión único, proveedor de hosting o complemento de seguridad.
- Designa un procedimiento de recuperación que no dependa de una sola persona ni exponga códigos de respaldo en documentos públicos.
- Prueba el acceso de una cuenta no crítica o en un ambiente controlado antes de exigir el cambio a todo el equipo.
- Explica qué hacer si se pierde el segundo factor, para evitar que la urgencia termine en una cuenta compartida de emergencia.
2FA reduce una clase de riesgo, pero no vuelve invulnerable al sitio ni reemplaza las actualizaciones, respaldos o revisiones de permisos. La documentación de WordPress explica que la autenticación de dos pasos combina factores distintos y que una mala gestión de recuperación también puede impedir accesos legítimos. Two Step Authentication (revisada el 11 de agosto de 2026).
No confundas una contraseña de aplicación con el acceso habitual de una persona
Si una integración necesita autenticarse contra la API de WordPress, existe una función llamada Application Passwords que crea credenciales revocables por aplicación. WordPress la describe como una alternativa a compartir la contraseña principal de un usuario para usos programáticos; no es un reemplazo para iniciar sesión en el navegador. Application Passwords (revisada el 11 de agosto de 2026).
Esto es relevante al ordenar salidas de proveedores: además de la cuenta visible, conviene confirmar si se crearon integraciones autorizadas a nombre de esa cuenta. No corresponde activar, copiar ni rotar credenciales desde un artículo público. Lo responsable es documentar la existencia de la integración, identificar a su dueño interno y revocar de forma controlada lo que ya no se necesita.
Cuando alguien sale del equipo, cierra el acceso sin perder la operación
La salida de una persona no debe ser un evento improvisado. Antes de borrar una cuenta, verifica qué contenido, pedidos, activos o integraciones dependen de ella. Si la cuenta era dueña de páginas o entradas, una eliminación apresurada puede afectar el historial editorial; si era un proveedor técnico, podría haber una tarea de mantención en curso que requiere relevo.
Una secuencia prudente es:
- Confirmar con el responsable del negocio que la persona ya no requiere entrar.
- Identificar su rol, accesos asociados y tareas abiertas sin exponer información de clientes en la lista.
- Transferir la responsabilidad operativa que corresponda a una cuenta individual vigente.
- Retirar o degradar el rol y revocar los accesos programáticos vinculados que se hayan aprobado.
- Revisar si existían claves compartidas heredadas; si sí, reemplazarlas por cuentas individuales y una rotación gestionada fuera de documentos públicos.
- Registrar fecha, decisión y responsable de la revisión.
Eliminar una cuenta no es siempre la primera acción correcta. A veces basta con suspender o degradar el acceso mientras se confirma el traspaso. El criterio debe ser continuidad del negocio y mínimo privilegio, no rapidez aparente.
Programa una revisión que el equipo realmente pueda mantener
Un control de accesos funciona cuando es repetible. Para una pyme puede bastar una revisión periódica y también una revisión por evento: incorporación de proveedor, cambio de responsabilidades, pérdida de dispositivo, incidente de seguridad o término de relación laboral.
En cada revisión, compara la lista de personas con las cuentas activas; verifica cuántos administradores existen; revisa si 2FA está resuelto para las cuentas críticas; y confirma que cualquier integración tenga propietario y finalidad clara. Si aparece un permiso que nadie sabe justificar, no lo conviertas automáticamente en una urgencia técnica: primero identifica qué proceso podría interrumpir y define cómo probar un ajuste reversible.
Para ordenar este trabajo dentro de la continuidad del sitio, revisa las señales que anticipan una falla de WordPress y considera el alcance de una revisión de planes web. La propiedad de cuentas administrativas también debe coordinarse con la protección del dominio .cl como activo digital.
¿Necesitas ordenar quién puede hacer qué sin poner en riesgo la operación diaria? Solicita una revisión de continuidad y seguridad de tu sitio. Si antes debes preparar un cambio técnico, revisa primero cómo reconocer señales de mantención en WordPress.
Fuentes consultadas
- WordPress Developer Resources, Roles and Capabilities. Revisada el 11 de agosto de 2026.
- WordPress Documentation, Roles and Capabilities. Revisada el 11 de agosto de 2026.
- WordPress Developer Resources, Brute Force Attacks. Revisada el 11 de agosto de 2026.
- WordPress Developer Resources, Two Step Authentication. Revisada el 11 de agosto de 2026.
- WordPress Developer Resources, Application Passwords. Revisada el 11 de agosto de 2026.
Siguiente paso recomendado
Convierte lo aprendido en un sitio que genere oportunidades
Cuéntanos qué debe lograr tu web, qué contenido ya tienes y cuál es el siguiente paso que esperas de tus visitantes.
Compartimos guías claras para que tu pyme tome mejores decisiones digitales.